Das NIS2-Umsetzungsgesetz ist am 6. Dezember 2025 in Kraft getreten. Es hat das BSI-Gesetz grundlegend überarbeitet und den Kreis der regulierten Unternehmen deutlich erweitert. Viele Mittelständler, die sich bisher nicht als „kritische Infrastruktur“ gesehen haben, sind jetzt betroffen.
Dieser Beitrag ordnet ein, wer betroffen ist, was verlangt wird und wo ein Inventar dabei hilft. Er ersetzt keine rechtliche Prüfung. Das BSI empfiehlt bei Unsicherheit ausdrücklich, fachkundige Beratung hinzuzuziehen.
Wer betroffen ist
Zwei Bedingungen müssen zusammenkommen. Das Unternehmen gehört zu einer der Einrichtungsarten, die das Gesetz in seinen Anlagen auflistet, etwa aus Energie, Transport, Gesundheit, digitaler Infrastruktur, Abfallwirtschaft, Lebensmittel oder Teilen des verarbeitenden Gewerbes. Und es erreicht bestimmte Größenschwellen nach § 28 BSIG:
| Kategorie | Beschäftigte | oder Finanzen |
|---|---|---|
| Wichtige Einrichtung | mindestens 50 | Jahresumsatz und Jahresbilanzsumme jeweils über 10 Mio. € |
| Besonders wichtige Einrichtung | mindestens 250 | Jahresumsatz über 50 Mio. € und Jahresbilanzsumme über 43 Mio. € |
Für einige Bereiche, etwa bestimmte Telekommunikationsanbieter, gelten abweichende Regeln. Eine erste Orientierung gibt die NIS-2-Betroffenheitsprüfung des BSI. Ihr Ergebnis ist nach Angabe des BSI rechtlich nicht bindend.
Die wichtigsten Pflichten
Betroffene Einrichtungen müssen sich beim BSI registrieren. Das läuft über „Mein Unternehmenskonto“ und das BSI-Portal. Außerdem müssen sie erhebliche Sicherheitsvorfälle an das BSI melden und Risikomanagementmaßnahmen umsetzen und dokumentieren.
§ 30 BSIG verlangt geeignete, verhältnismäßige und wirksame Maßnahmen. Das Gesetz zählt unter anderem auf:
- Konzepte zur Risikoanalyse und zur Sicherheit in der Informationstechnik,
- die Bewältigung von Sicherheitsvorfällen,
- Aufrechterhaltung des Betriebs mit Backup-Management, Wiederherstellung und Krisenmanagement,
- Sicherheit der Lieferkette,
- Sicherheit bei Erwerb, Entwicklung und Wartung von Systemen,
- Schulungen und Sensibilisierung,
- Konzepte für Personalsicherheit, Zugriffskontrolle und die Verwaltung von IKT-Systemen,
- Multi-Faktor-Authentifizierung oder kontinuierliche Authentifizierung.
Nach § 38 BSIG muss die Geschäftsleitung diese Maßnahmen umsetzen, ihre Umsetzung überwachen und regelmäßig an Schulungen teilnehmen. NIS2 ist damit ausdrücklich keine reine IT-Aufgabe.
Warum alles beim Inventar beginnt
Eine Risikoanalyse ohne Liste der Systeme bleibt allgemein. Ein Notfallplan ohne Wissen, welcher Server wo läuft, funktioniert im Ernstfall nicht. Und wer nicht weiß, welche Laptops noch im Umlauf sind, kann keine Updates oder Zugänge sicher steuern.
Deshalb ist ein aktuelles Asset-Verzeichnis keine Formalie, sondern die Arbeitsgrundlage. Es beantwortet Fragen, die bei einem Vorfall innerhalb von Stunden beantwortet sein müssen: Welche Geräte sind betroffen? Wo stehen sie? Wer ist verantwortlich? Welcher Dienstleister betreut sie?
Maßnahmen und Inventardaten
| Maßnahme nach § 30 BSIG | Was das Inventar liefert |
|---|---|
| Risikoanalyse | Vollständige Liste von Systemen, Standorten und Verantwortlichen |
| Vorfallbewältigung | Schnelle Antwort, welche Geräte betroffen sind und wer sie nutzt |
| Betriebskontinuität | Überblick über Ersatzgeräte, Garantien und Wartungsverträge |
| Lieferkette | Lieferanten, Verträge und Laufzeiten je System |
| Erwerb und Wartung | Anschaffungsdaten, Wartungstermine, geplante Ersatzbeschaffung |
| Verwaltung von IKT-Systemen | Zuordnung von Geräten und Lizenzen zu Personen, Rückgabe beim Austritt |
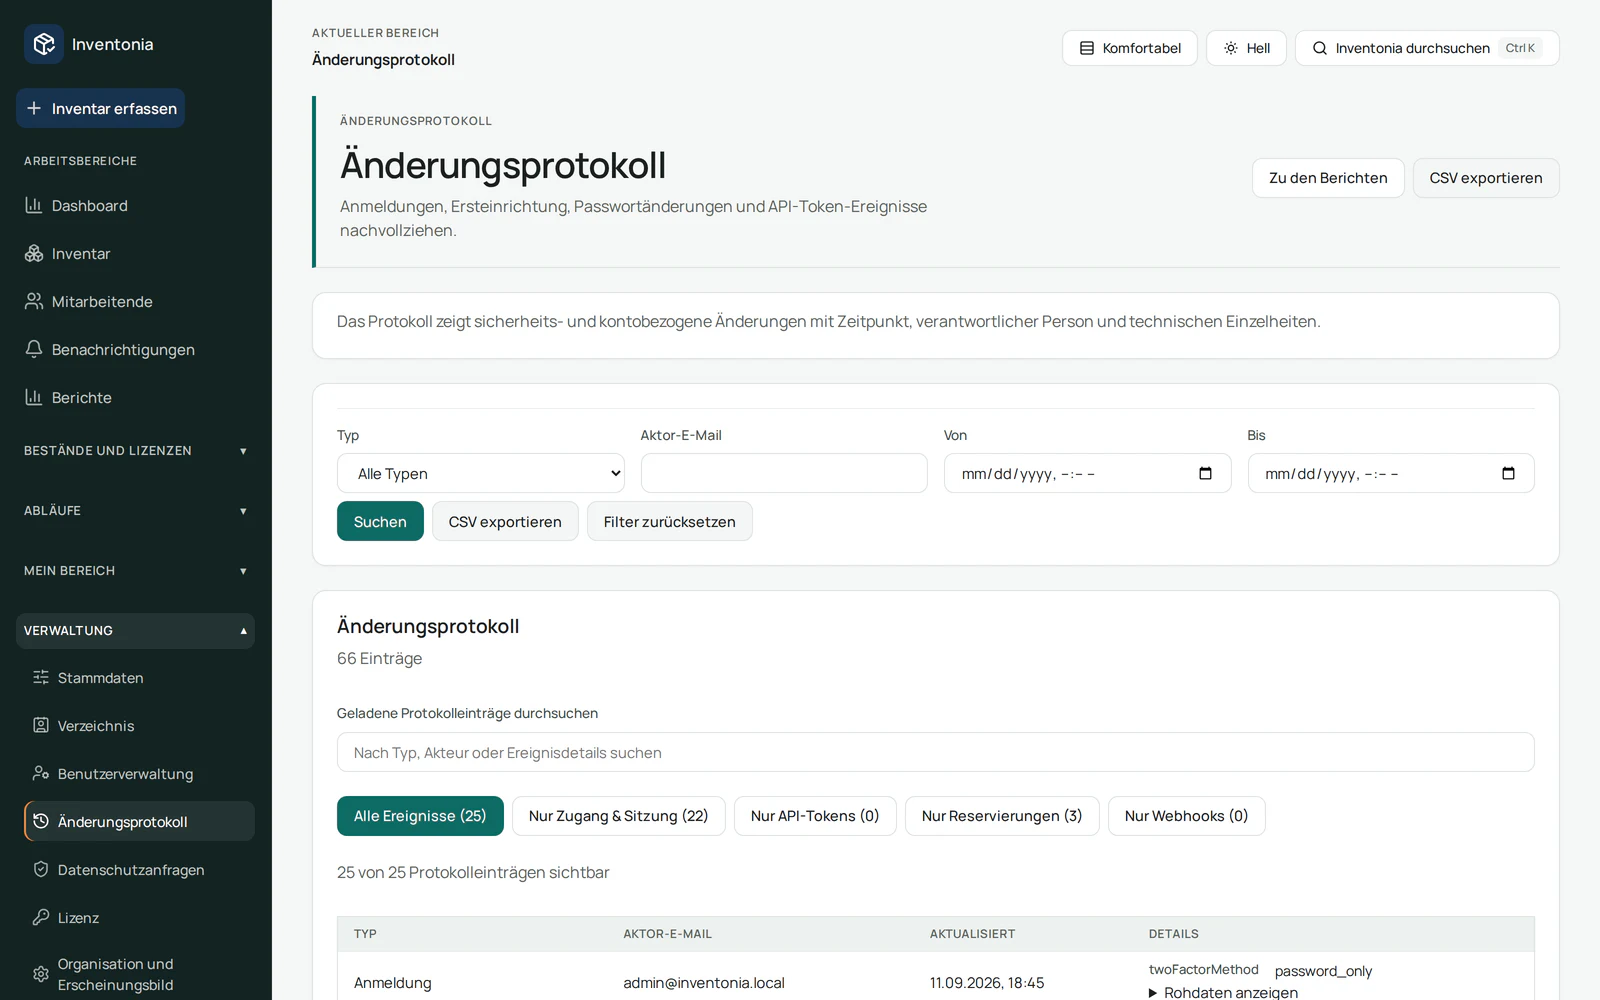
Inventonia führt diese Informationen zusammen: Assets mit Standort, Lieferant und Anschaffungsdaten, Softwarelizenzen, Verträge und Wartungsaufgaben. Änderungen, Anmeldungen und Bestandsbewegungen werden mit Zeitpunkt und verantwortlichem Konto protokolliert. Lokale Konten unterstützen Zwei-Faktor-Anmeldung.
Ein realistischer Einstieg
- Betroffenheit prüfen und das Ergebnis mit Begründung festhalten, auch wenn es „nicht betroffen“ lautet.
- Bei Betroffenheit: Registrierung beim BSI erledigen und Zuständigkeiten in der Geschäftsleitung klären.
- Die kritischen Systeme zuerst erfassen: Server, Netzwerk, Firewalls, zentrale Anwendungen.
- Danach Endgeräte, Lizenzen und Verträge ergänzen.
- Einen Prozess festlegen, der das Verzeichnis bei jeder Anschaffung, Übergabe und Aussonderung aktuell hält.
Welche Felder ein solches Verzeichnis braucht und wie man den Umfang abgrenzt, beschreibt der Beitrag „IT-Asset-Verzeichnis nach BSI“. Für Lizenzen gibt es einen eigenen Beitrag zur Lizenzverwaltung.
Was Software nicht ersetzt
Ein Inventarsystem macht ein Unternehmen nicht NIS2-konform. Es liefert Daten, auf denen Risikoanalyse, Notfallplanung und Meldeprozesse aufbauen. Die Bewertung der Risiken, die Entscheidungen der Geschäftsleitung und die Schulung der Beschäftigten bleiben eigene Aufgaben. Wer das von Anfang an trennt, vermeidet die Enttäuschung, nach der Einführung eines Werkzeugs trotzdem am Anfang zu stehen.
Quellen und Stand
Geprüft am 17. September 2026: § 28 BSIG, § 30 BSIG, § 38 BSIG, BSI: Portal-Freischaltung für die NIS-2-Registrierung.